
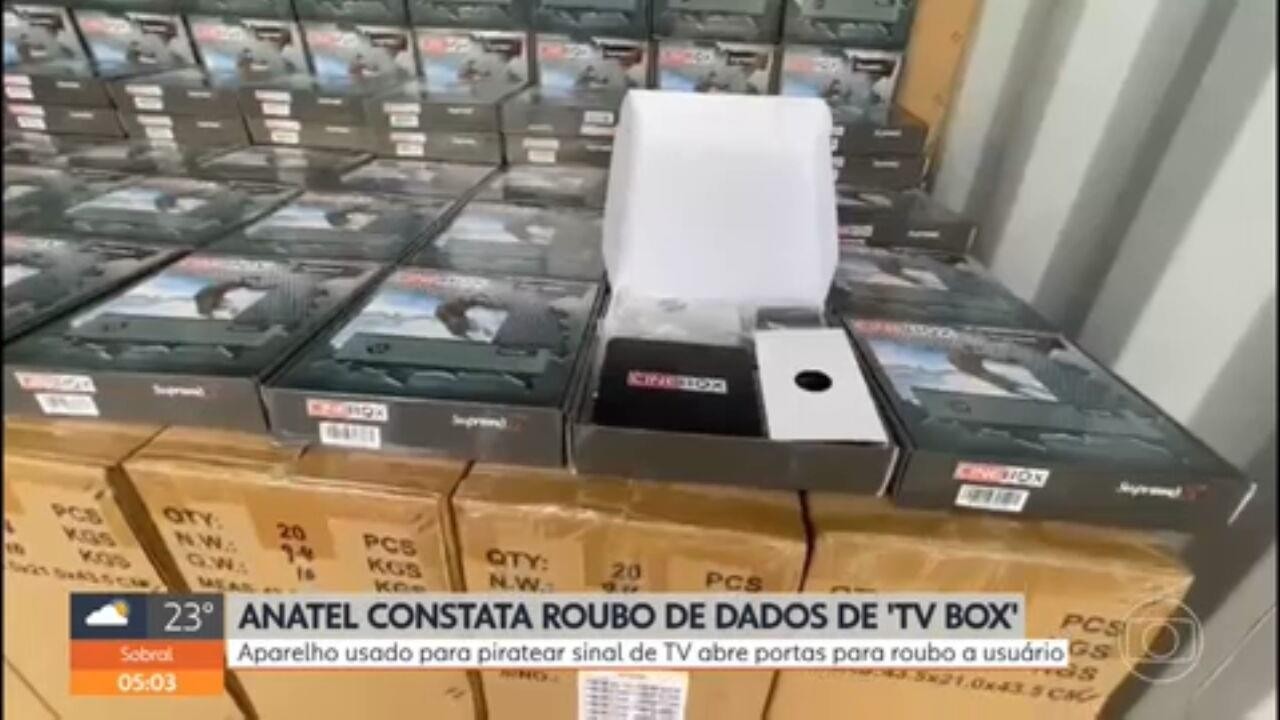
A Agência Nacional de Telecomunicações (Anatel) identificou que dois modelos de TV Box sem homologação — InXPlus e TouroBox — estão infectados com o malware BadBox 2.0, utilizado por criminosos para capturar informações pessoais e assumir o controle da rede doméstica dos consumidores.
Como o ataque acontece
De acordo com estudo divulgado pela agência nesta terça-feira, 12 de agosto, o vírus chega aos aparelhos de duas maneiras:
- já instalado de fábrica;
- por meio de aplicativos obtidos fora das lojas oficiais.
Uma vez ativo, o BadBox 2.0 mantém comunicação constante com servidores de comando e controle, o que permite aos invasores continuar operando mesmo após o equipamento ser desligado ou reiniciado.
Riscos para o usuário
A superintendente de Fiscalização da Anatel, Gesiléa Teles, explica que o malware compromete não apenas o TV Box, mas todos os dispositivos conectados à mesma rede. “O perigo é o roubo de dados sensíveis e o comprometimento de toda a rede doméstica”, afirmou.
Segundo a agência, as principais ações criminosas observadas são:
- fraudes de anúncios, gerando cliques e visualizações falsas;
- roubo de credenciais de acesso;
- criação automática de contas falsas em serviços on-line;
- venda de acesso à rede residencial como serviço de proxy;
- ataques de negação de serviço (DDoS) e distribuição de outros vírus.
Expansão acelerada
Entre janeiro e junho deste ano foram identificados 345 mil endereços IP brasileiros contaminados. No início de agosto, o total subiu para 1,5 milhão, chegando atualmente a 1,8 milhão. A Anatel ressalta que a operação é global e dificulta a remoção completa do malware.
Imagem: g1.globo.com
Medidas de contenção
Para reduzir os danos, a agência anunciou frentes de atuação que incluem o bloqueio de IPs afetados e a retirada de equipamentos irregulares do mercado. A recomendação ao consumidor é adquirir apenas produtos homologados, evitando riscos físicos — como superaquecimento e choques — e digitais.
O estudo reforça que, por permanecer ativo após reinicializações e possibilitar a instalação remota de novos módulos, o BadBox 2.0 representa ameaça contínua e em evolução.
Com informações de g1.globo.com
Siga o Foco SE e entre no nosso grupo de notícias de Sergipe.