
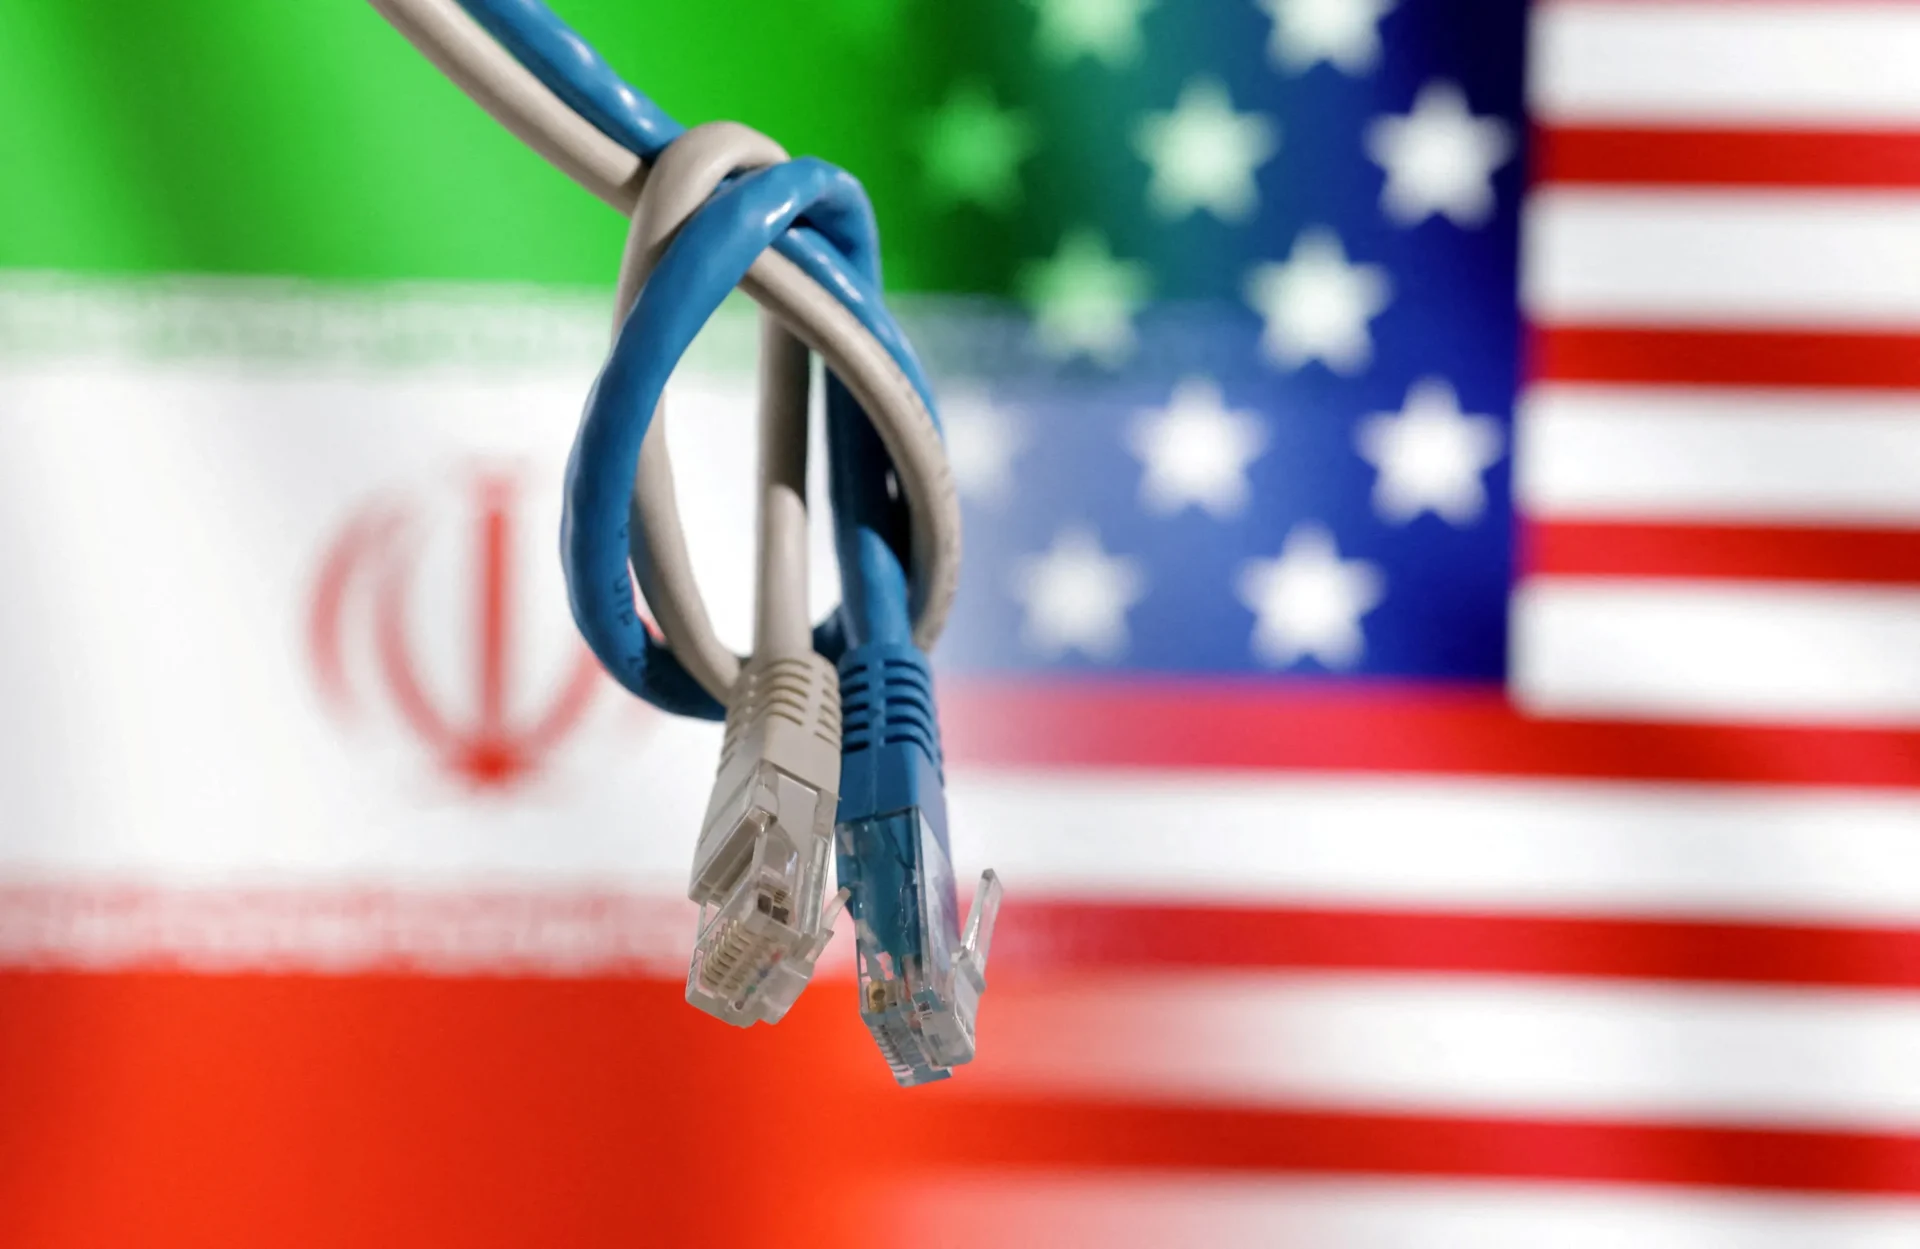
Agências de segurança dos Estados Unidos emitiram nesta terça-feira (7) um alerta informando que grupos de hackers ligados ao Irã estão explorando vulnerabilidades para atacar sistemas que sustentam a infraestrutura crítica americana, incluindo serviços de água, esgoto, energia e órgãos de governos locais.
O comunicado conjunto foi divulgado pelo FBI, pela Agência de Segurança Nacional (NSA), pela Agência de Defesa Cibernética (CISA), pela Agência de Proteção Ambiental (EPA), pelo Comando Cibernético dos EUA e pelo Departamento de Energia. As autoridades afirmaram que os invasores têm a intenção de causar “impactos nos EUA” e que já provocaram interrupções em serviços e prejuízos financeiros.
As agências não detalharam alvos específicos, mas informaram que os atacantes buscam comprometer sistemas utilizados no controle e monitoramento de equipamentos operacionais da infraestrutura crítica. Segundo o aviso, as ações maliciosas envolveram manipulação de arquivos de projeto e alteração de dados, resultando em interrupções em múltiplos setores.
Entre os dispositivos explorados estão controladores lógicos programáveis (PLCs) fabricados pela empresa americana Rockwell Automation. Esses equipamentos, usados para automatizar e dirigir processos industriais, foram destacados como componentes visados pelos invasores.
As autoridades recomendaram que organizações dos diversos setores da infraestrutura revisem urgentemente suas táticas, técnicas e procedimentos (TTPs), bem como indicadores de comprometimento (IOCs), para identificar sinais de atividade atual ou passada de terceiros em suas redes.
O alerta também menciona ataques anteriores atribuídos a grupos associados ao Irã. O comunicado registrou intervenções realizadas pelo grupo conhecido como “CyberAv3ngers” (também referido como Shahid Kaveh Group), parte da estrutura de operações cibernéticas vinculada à Guarda Revolucionária Iraniana. Em março, o coletivo Handala, que declara apoio ao Irã, afirmou ter invadido sistemas da empresa americana de tecnologia médica Stryker, atribuindo a ação a uma resposta a supostos bombardeios que teriam vitimado crianças iranianas.
Pesquisadores da empresa de segurança digital Halcyon relataram ainda que outra ação deixou uma empresa de saúde sem acesso à própria rede, por meio de uma ferramenta que as autoridades americanas associam ao Irã.
O alerta foi publicado poucas horas após o presidente Donald Trump afirmar que “uma civilização inteira morrerá esta noite”, declaração feita antes do prazo final imposto por ele para que o Irã reabra o Estreito de Ormuz.
Com informações de G1
Siga o Foco SE e entre no nosso grupo de notícias de Sergipe.